



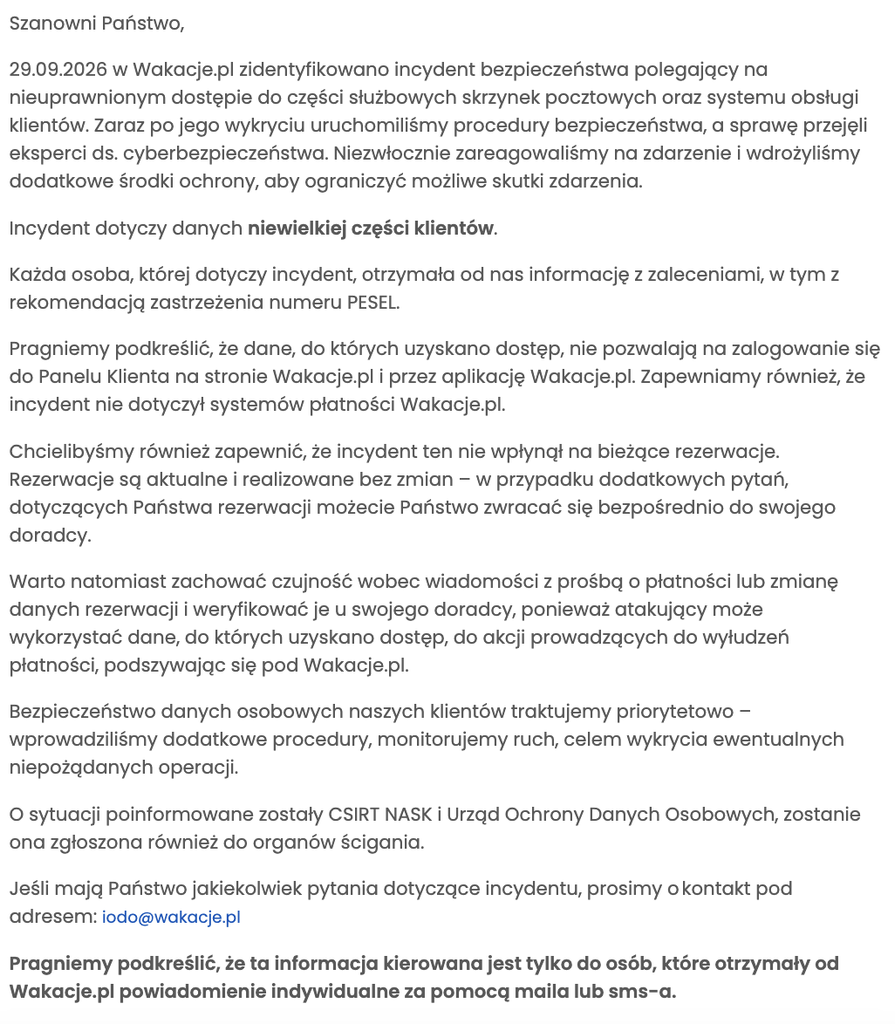
O ataku poinformował serwis Wakacje.pl. Wszelkie szczegóły podano w specjalnie opublikowanym na stronie komunikacie.
Zobacz również
Jakie dane wyciekły?
Jak podaje portal, w wyniku ataku hakerskiego doszło do przejęcia informacji dotyczących niewielkiej części użytkowników. Osoby z grupy ryzyka zostały bezpośrednio poinformowane o zaistniałej sytuacji poprzez wiadomości z rekomendacjami dalszych kroków. Dokładna liczba poszkodowanych użytkowników nie została podana.
Wśród danych, które wyciekły, mogą znajdować się między innymi:

- imiona i nazwiska,
- adresy e-mail oraz numery telefonów,
- adresy zamieszkania oraz daty urodzenia,
- dane paszportowe.
Ostatnia z wymienionych informacji wzbudza szczególne zaniepokojenie wśród klientów. Na obecnym etapie, Wakacje.pl, nie sprecyzowały jednak, czy pisząc o „danych paszportowych” odnoszą się wyłącznie do serii i numerów dokumentów, czy również do ich fizycznych skanów przechowywanych w skrzynkach odbiorczych lub systemie CRM. Z uwagi na brak konkretnych informacji w tym zakresie, należy być maksymalnie ostrożnym.
Instagram wyłączy szyfrowanie DM-ów. Ekspert ESET o ryzyku dla użytkowników
Portal wdrożył już procedury naprawcze i profilaktyczne:
Słuchaj podcastu NowyMarketing
- powiadomiono organy nadzorcze (Urząd Ochrony Danych Osobowych, CSIRT NASK) oraz odpowiednie organy ścigania,
- wprowadzono zaostrzone procedury weryfikacyjne oraz wzmocniono ciągły monitoring ruchu w celu natychmiastowego wykrywania nieautoryzowanych prób dostępu,
- serwis zarekomendował swoim klientom, by zastrzec numer PESEL, a w przypadku ryzyka wycieku danych dokumentów – podjąć kroki związane z wymianą lub zastrzeżeniem paszportu.
Płatności pozostają bezpieczne
Ważną, z punktu widzenia finansowego informacją, jest fakt, że dedykowane systemy transakcyjne i płatności Wakacje.pl nie zostały naruszone. Przejęte przez hakerów informacje nie dają również możliwości logowania się do Panelu Klienta (zarówno przez portal WWW, jak i aplikację mobilną).

Branżowi analitycy wykluczyli również, by za naruszeniem stała grupa „Fingerprint”, odpowiedzialna za niedawne ataki na podmioty takie jak MyDr czy Fakturownia.pl.